
 服务

搜索
服务
需求
服务商
发布服务
发布需求
大家都在搜:
建筑资质
ISO体系
十环认证
CCC认证
高企认证
DCMM认证

服务信息

ISO/IEC 27001:2022 信息安全、网络安全和隐私保护 信息安全管理体系
 已收藏
 收藏
已收藏
收藏
面议
项目简介:
ISO/IEC 27001:2022(ISMS)是全球通用信息安全管理体系标准,以风险评估为核心,围绕信息保密性、完整性、可用性,从组织、人员、物理、技术四大维度搭建全流程安全管控体系,适配云服务、远程办公、供应链安全、数据隐私保护等数字化业务场景,满足国内数据安全、个人信息保护及海外客户合规准入要求。我们提供从现状诊断、体系搭建、文件编制、风险评估、内审管理评审、整改辅导至认证拿证全周期咨询服务,帮助企业落地可运行的信息安全管理体系,获取 CNCA 认可机构认证证书。
服务优势:
机构名称:
华夏认证中心有限公司
项目周期:
60天
服务内容
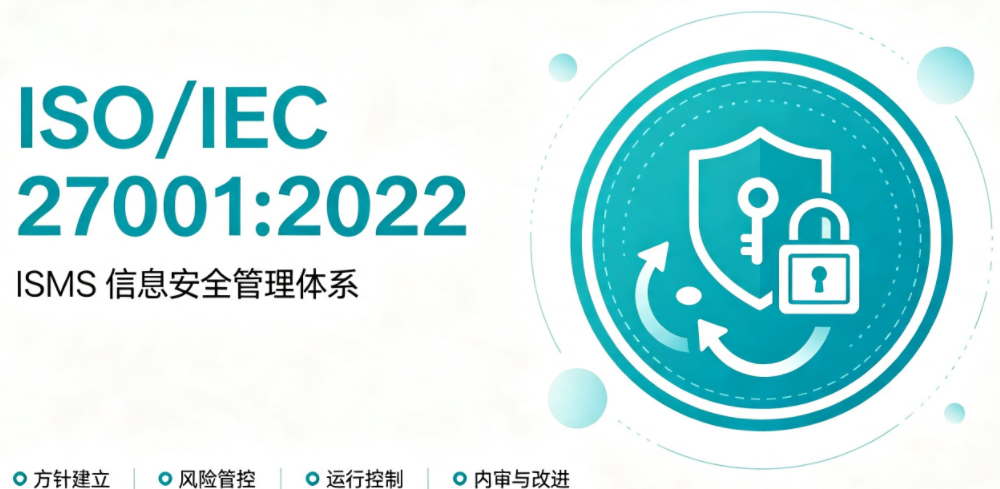
ISO/IEC 27001:2022(ISMS)是全球通用信息安全管理体系标准,以风险评估为核心,围绕信息资产保密性、完整性、可用性,覆盖组织、人员、物理环境、技术四大维度管控,兼顾网络安全、数据隐私保护,适配云服务、远程办公、供应链安全、软件开发等数字化业务场景。
通过建立可落地运行的信息安全管理体系,帮助企业满足国内《数据安全法》《个人信息保护法》合规,同时满足客户供方准入、招投标、海外业务合作资质门槛,获取 CNCA 备案第三方机构颁发认证证书。
新版核心变化
- 标准名称升级,拓展至信息安全、网络安全、隐私保护三大领域;
- 附录 A 控制项由 114 项精简为93 项,分为组织、人员、物理、技术四大类;
- 新增 11 项控制:威胁情报、云服务安全、安全编码、数据屏蔽、ICT 供应链安全等;
- 强化变更管理、第三方供应链风险、隐私数据管控,适配数字化业务风险场景。
二、服务内容
- 现状差距诊断 梳理企业业务范围,确定 ISMS 认证范围;对标标准开展差距分析,识别信息资产、网络安全、数据隐私现存风险,输出差距分析报告与整改路线图。
- 体系策划与风险管控 信息资产识别、风险评估、风险处置方案编制;完成适用性声明 SOA编制,明确附录 A93 项控制项选用与排除理由,制定信息安全方针、目标。
- 全套体系文件搭建 编制管理手册、程序文件、管理制度、作业表单,覆盖访问控制、人员安全、物理安全、系统运维、供应商安全、事件响应、业务连续性、数据隐私保护等全模块,适配企业实际业务流程。
- 体系试运行落地辅导 开展标准与体系培训;指导制度落地执行,留存运行记录;辅导完成内部审核、管理评审,识别体系问题并闭环整改。
- 认证审核全流程辅导 对接 CNCA 备案认证机构;实施模拟审核,提前排查不符合项;指导一阶段、二阶段现场审核,完成审核问题整改,协助企业顺利获取认证证书。
- 后续持续支持 年度监督审核辅导、证书到期再认证辅导;支持多体系融合(ISO9001、ISO14001、ISO20000‑1 等);体系改版、业务变更后的体系更新咨询。
三、实施流程
项目启动→确定认证范围
- 现状调研、差距分析、风险评估
- 体系文件策划、编制、评审发布
- 体系试运行、全员培训
- 内部审核、管理评审、问题整改
- 对接认证机构,一阶段审核
- 二阶段现场审核、不符合项整改
- 发证;后续年度监督审核、到期再认证
四、主要交付物
✅ 差距分析报告
✅ 信息资产清单、风险评估报告、风险处置计划
✅ 适用性声明 SOA 文件
✅ ISMS 全套体系文件(手册、程序文件、管理制度、表单模板)
✅ 内审报告、管理评审报告
✅ 模拟审核报告及整改资料
✅ 认证取证指导,协助取得 CNCA 认可 ISO/IEC 27001:2022 证书
五、企业收益
🔹 风险管控:系统管控数据泄露、网络攻击、权限滥用,保障业务连续性;
🔹 市场资质:满足招投标、客户供应商准入、海外合作资质硬性条件;
🔹 合规风控:匹配数据安全、个人信息保护相关法规,降低合规处罚风险;
🔹 品牌信任:对外证明信息安全能力,提升客户、合作伙伴信任;
🔹 管理升级:把安全从被动救火转为主动风险管控,标准化信息安全管理制度流程。
六、适用对象
软件研发、互联网平台、SaaS 云服务商、IT 外包、智能制造、金融科技、医疗、教育、商贸物流、政务服务商等,不受企业规模限制,大中小组织均可实施。
服务政策
华夏认证中心有限公司


主营业务
ISO9001质量管理体系
ISO14001环境管理体系
ISO45001职业健康安全管理体系
ISO27001信息安全管理体系
ISO20000信息技术服务管理体系
ISO50001能源管理体系
GB/T29490知识产权管理体系
ISO37301合规管理体系
ISO22000食品安全管理体系
FSSC22000食品安全体系认证
HACCP体系认证
GB/T27341HACCP认证
BRC全球食品安全标准
GAP良好农业规范(体系类)
IATF16949汽车行业质量管理
ISO13485医疗器械质量管理
GB/T50430工程建设施工企业质量管理
AS9100航空航天质量管理
TL9000电信行业质量管理
IRIS铁路行业质量管理
QC080000有害物质过程管理
ISO15378药包材质量管理
GMP良好生产规范(认证/符合性)
SA8000社会责任管理体系
GB/T39604社会责任管理体系
ISO37001反贿赂管理体系
ISO14064温室气体核查
ISO14067产品碳足迹
ISO14068碳中和
ESG管理体系/披露鉴证
ISO55001资产管理体系
ISO22301业务连续性管理体系
ISO28000供应链安全管理体系
ISO/IEC27701隐私信息管理
ISO/IEC27017云服务信息安全
ISO/IEC27018公有云个人隐私保护
ISO/IEC29151个人身份信息保护
ISO/IEC38505数据治理
ISO42001人工智能管理体系
BS10012个人数据管理体系
商品售后服务评价体系(GB/T27922)
电子商务交易服务认证
汽车售后服务认证
消费品召回服务认证
住宿服务认证
餐饮服务认证
家政服务认证
美容美发服务认证
洗染服务认证
信息安全服务认证(CCRC-服务类)
云服务安全认证(CSASTAR/C-STAR)
软件服务认证(SVC)
大数据服务安全认证
人工智能服务管理认证
数字化车间/智能工厂服务评价
物业管理服务认证
工程项目管理服务认证
BIM服务认证
房地产中介服务认证
房屋租赁服务认证
快递服务认证
物流服务认证(仓储/配送/供应链)
汽车租赁服务认证
港口物流服务认证
冷链运输服务认证
养老服务认证(机构/社区/居家)
医养结合服务认证
健康体检服务认证
康复护理服务认证
母婴护理服务认证
非学历教育培训服务认证
在线教育服务认证
留学中介服务认证
企业内部培训服务认证
体育场馆服务认证
旅游景区服务质量认证
旅行社服务认证
展览会议服务认证
文化娱乐服务认证
银行营业网点服务认证
保险服务认证
证券期货经营机构服务认证
法律服务认证
会计服务认证
税务服务认证
知识产权服务认证
人力资源服务认证
合同能源管理服务认证
环境污染治理设施运营服务认证
再生资源回收服务认证
节水服务认证
碳核查/碳资产管理服务认证
检验检测服务认证
校准服务认证
医学检验服务认证
司法鉴定服务认证
工业设计服务认证
研发设计服务认证
售后服务(装备)认证
设备安装调试服务认证
安全生产技术服务认证
 客服

 电话

 全国企业都在用的资质认证平台
华领企服,更多企业的选择
 商家全认证
 服务有标准
 权益有依托
 交付有保障


